ComplianceShield · la evidencia
Un sistema de cumplimiento se demuestra como se demuestra el cumplimiento: con el registro, la fecha y la firma.
Esta página no argumenta. Enumera. Cada cifra de la plataforma trae el archivo y la línea donde se puede contar, cada obligación trae su artículo y su fecha de publicación, y el sistema se abre en otra pestaña sin pedirle un correo.
La regla de esta página
Qué cuenta como evidencia en esta página, y qué no
En cumplimiento, la palabra «evidencia» tiene un significado técnico: es el documento con fecha que permite a un tercero reconstruir lo que usted hizo y cuándo lo hizo. Un folleto que afirma capacidades no es evidencia. Una página web que se deja verificar renglón por renglón se parece más a lo que la autoridad le va a pedir a usted.
Por eso aquí cada afirmación dice de dónde sale, y quien quiera discutirla sabe qué archivo abrir o qué artículo leer. Hay cinco orígenes y ninguno se mezcla con otro.
El brochure del sistema sostiene lo que ComplianceShield hace: los treinta módulos, la cobertura de la ley artículo por artículo, el expediente de identificación, el aviso en formato oficial. La norma sostiene las obligaciones y sus fechas, con artículo, autoridad y fecha de publicación en el Diario Oficial. La plataforma sostiene lo que la fábrica de software de la casa tiene construido, con cita de archivo y línea en el expediente interno de una auditoría de código hecha el 27 de septiembre de 2026. El motor sostiene lo que está dado de alta en su base de datos, leído de ahí con el proyecto, la tabla y la fecha de consulta a la vista. La casa sostiene los datos propios, con su fecha de verificación.
Y hay una sexta categoría que casi nadie publica: lo que no está. Está en esta página, con nombre y apellido, en su propia sección. Una página de evidencia que sólo trae buenas noticias no es evidencia; es publicidad con tipografía seria.
- Construido y corriendo: se puede abrir, contar o ejecutar hoy.
- Construido y no conectado: el código existe en disco, no está integrado al pipeline que produce su sistema, y se dice así.
- Transcrito del motor: lo que está dado de alta en la base del motor y se leyó de ahí, con el conteo exacto.
- Se define al implantar: la tabla existe en el motor y no tiene filas. Se declara con su conteo y no se publica como dato duro.
- Obligación del sujeto obligado: lo que la ley le exige a usted como persona física o moral y que ningún sistema asume en su lugar.
Si un renglón de esta página no le cuadra, tiene el archivo, el artículo o la tabla para desmentirlo. Eso es lo que la hace útil.
La casa
Veintisiete años implementando sistemas que alguien usa el lunes
ComplianceShield no nació como idea de producto. Nació de repetir, durante veintisiete años, el mismo trabajo en operaciones reales: levantar el proceso, modelarlo, construirlo, ponerlo a correr y sostenerlo cuando la norma o el cliente se movieron. Las diecinueve suites de la casa son esa experiencia consolidada por industria, y la de cumplimiento regulatorio y prevención de lavado es ésta.
Eso explica por qué el sistema no se parece a un catálogo de funciones de búsqueda en listas. Se parece a la obligación: treinta módulos, de los que ocho son el núcleo de la ley —actividades vulnerables, identificación del cliente, personas políticamente expuestas, generación del aviso, monitoreo, restricciones de efectivo, evaluación de riesgos y listas restrictivas— y el resto sostiene el gobierno del cumplimiento: el representante encargado, el manual de políticas, la capacitación con constancia, la auditoría con hallazgos, la conservación documental y la carpeta de la visita de verificación.
No hay casos de cliente con nombre en esta página, y no es una omisión de estilo. En este dominio el nombre del sujeto obligado es información sensible: publicar que una empresa usa un sistema de prevención de lavado es publicar algo sobre su exposición regulatoria. Ninguna operación donde este software corre ha autorizado ese uso, y no lo vamos a pedir para ganar un argumento. Si necesita una referencia con nombre para decidir, se pide y se gestiona por escrito.
Tampoco hay datos personales de ejemplo. Los expedientes que verá en el sistema en vivo llevan folio y referencia, no nombres, no documentos de identidad y no registros fiscales. Un proveedor que le enseña una pantalla de cumplimiento con nombres reales dentro le está mostrando cómo va a tratar los suyos.
Las suites no fueron una idea. Fueron una conclusión.
Construido y corriendo
Lo que la plataforma demuestra, con el archivo y la línea
ComplianceShield se construye sobre la plataforma de generación de sistemas de la casa. La tabla siguiente es el resultado de contar el código en disco el 27 de septiembre de 2026, archivo por archivo. No es un conteo en tiempo de ejecución: «21 tipos de pantalla» significa veintiún valores de enumeración, veintiuna ramas del fabricante de generadores y veintiuna plantillas en disco, y así se dice.
La cita es el punto. Cualquier auditoría de software empieza pidiendo el archivo; aquí existe y se entrega a quien lo pida. Para un oficial de cumplimiento el ejercicio es familiar: es exactamente lo que la autoridad hace con su expediente cuando llega a una visita de verificación. Pedir la fuente no es desconfianza; es el procedimiento.
Hecho · valor · cita en el código
| Qué | Cuánto |
|---|---|
| Documentos técnicos del catálogo generable | 211, de DOC-001 a DOC-211, sin huecos ni duplicados |
| Secciones del catálogo documental | 18 |
| Documentos del catálogo que son matrices | 11, entre ellas la matriz de cumplimiento regulatorio, la de controles de seguridad, la de probabilidad e impacto y la de trazabilidad documental |
| Tipos de pantalla que genera el motor de frontend | 21, de CRUD a MAPA |
| Generadores de página implementados, uno por tipo | 21 |
| Plantillas de pantalla en disco, una por tipo | 21 directorios |
| Controles de interfaz catalogados | 45 (35 de captura, 10 de visualización y medios) |
| Tareas del pipeline del motor | 19 (15 del pipeline principal, T10 a T140, y 4 de gestión de cambios, T101 a T104) |
| Tablas del metamodelo en el script de esquema | 383 tablas únicas y 2.649 definiciones de columna |
| Controladores de API en el backend del portal | 500 archivos (499 controladores y una clase base) |
| Atributos de ruta HTTP declarados | 3,953 (1.759 GET, 1.042 PUT, 761 DELETE, 391 POST) más 66 rutas explícitas |
| Roles del catálogo del portal | 20 entradas, de las que una es pseudo-rol de acceso total: 19 roles reales |
| Pantallas del visor de proyecto | 32, de PVIZ-001 a PVIZ-032 |
| Subpatrones de regla de negocio catalogados | 75 en 18 categorías declaradas, de las que 6 tienen subpatrones implementados: 18 de validación, 20 de flujo, 13 de seguridad, 12 de cálculo, 6 de autorización y 6 de precondición |
| Reglas de clasificación del motor de cambios | 662 (2 de nivel 0, 199 de nivel 1, 315 de nivel 2, 146 de nivel 3) |
| Artefactos de código que se generan por pantalla | 6 (tipos, servicios, almacén de estado, hook de eventos, página y barril de exportación) |
| Líneas de código de la suite, sin dependencias ni binarios | cerca de 789.000 (382.415 backend, 255.044 frontend, 54.502 motor, 49.420 generador de frontend, 30.138 generador de documentación, 17.178 generador de backend) |
| Transiciones de estado sembradas en la máquina de estados de calidad | 25 transiciones sobre 4 entidades |
| Modelos de lenguaje catalogados en el motor | 21 entradas de enumeración y 20 identificadores distintos, con 18 ramas del mapeador |
Fuente: auditoría de código de la plataforma que genera estos sistemas, conteo en disco del 27 de septiembre de 2026.
Ninguna de estas cifras necesita que usted nos crea. Necesita que pida el expediente.
Construido y corriendo
La prueba más fuerte: un sistema real, contado dos veces
Contar líneas de código prueba tamaño, no funcionamiento. La prueba de funcionamiento es otra: un sistema generado por esta plataforma para una operación real —una plataforma de lealtad, no cumplimiento— tiene 102 pantallas en disco, con 102 páginas de interfaz, 102 documentos de pantalla y 761 archivos de código en su carpeta de funcionalidades. Y la propia interfaz de ese sistema imprime en su tablero «7 módulos, 102 pantallas, 2 flujos de aprobación, 4 dashboards, 2 reportes, 5 monitores». El conteo del disco y el número que el sistema muestra en pantalla coinciden.
La segunda prueba es de costo medido, no estimado. Una bitácora de trabajo fechada el 5 de junio de 2026 registra 1.793 reglas de negocio clasificadas y con código generado en cuatro proyectos, un costo de modelo de 0,366 dólares por cada 40 reglas —cerca de nueve milésimas de dólar por regla— y 0,36 dólares por las 65 piezas de código de una pantalla completa, con cero errores de compilación.
La tercera es de ejecución, y es la que importa en un sistema de cumplimiento: tres validaciones de negocio generadas por el motor se capturaron disparándose en la aplicación real, deteniendo el avance de un formulario porque tres campos obligatorios estaban vacíos. Un control que impide guardar un registro incompleto es, en un expediente de identificación, la diferencia entre tener el expediente y creer que lo tiene.
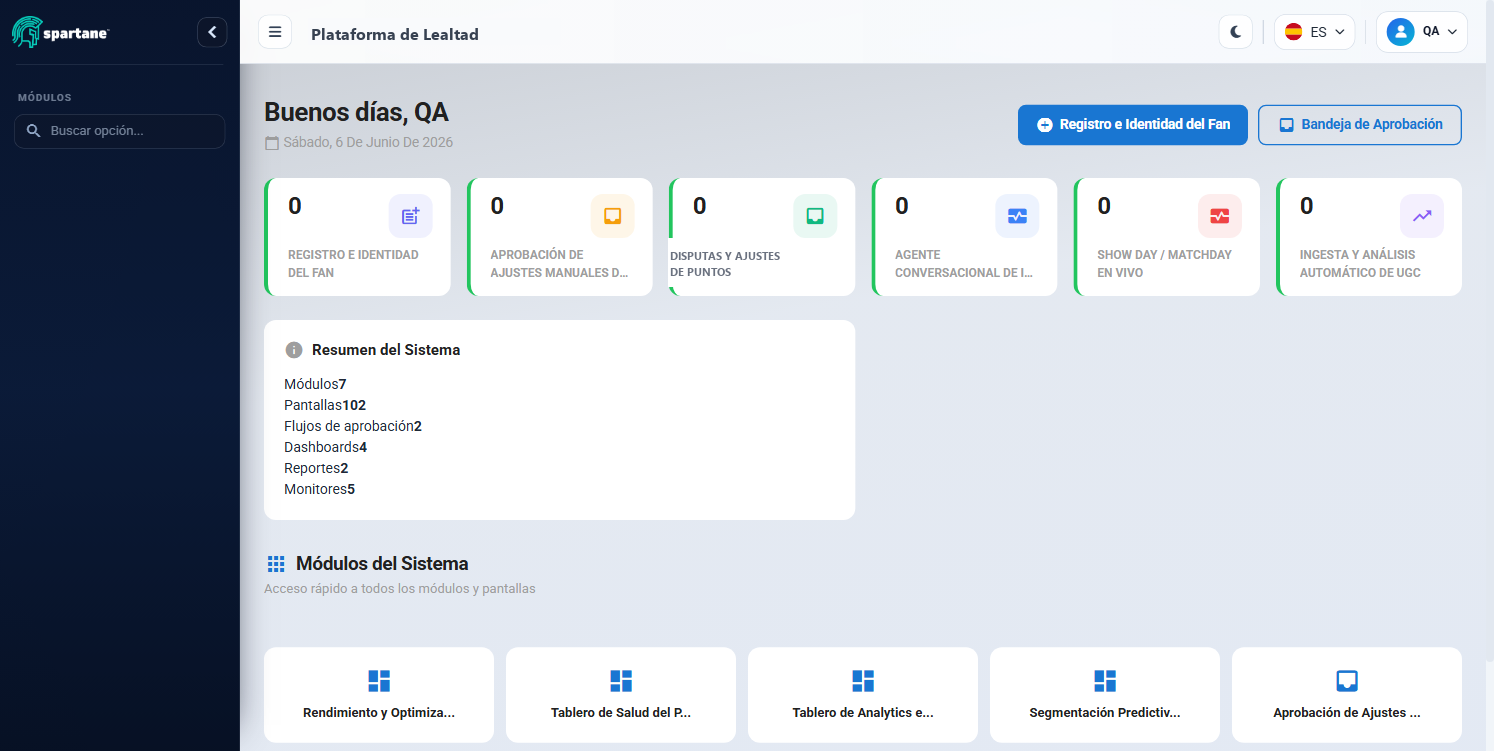
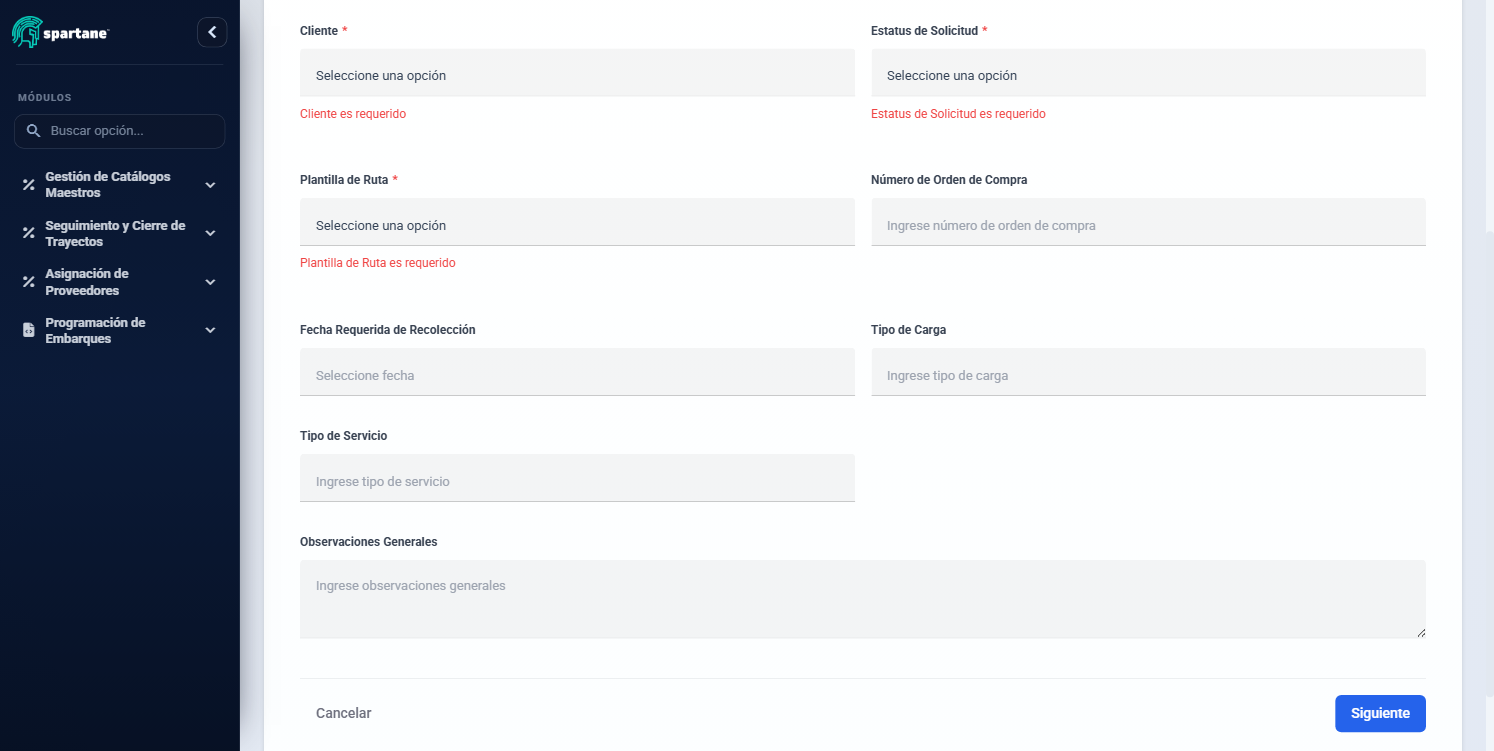
La misma bitácora obliga a una aclaración que conviene leer completa: la aplicación navegable de extremo a extremo se logró sobre un proyecto que ya tenía su capa de interfaz generada, y no sobre los cuatro pilotos originales, donde la cadena entre pantalla y regla tuvo que rehacerse primero. Publicar ese recorrido como si hubiera funcionado a la primera en cualquier proyecto sería falso, y por eso se dice aquí.
Y una segunda aclaración, que es la que un comprador de este dominio debe exigir siempre: ComplianceShield no es uno de los proyectos ya generados por el motor. Del conjunto de sistemas de la casa, el que está dado de alta y generado en la base del motor es el de agroindustria. Lo que se publica de ComplianceShield es el sistema en vivo, el brochure y la norma; lo que se publica del motor es lo que el motor tiene. No se mezclan.
Un proveedor que le enseña sólo sus corridas buenas le está ocultando el costo de las malas, y ese costo lo paga usted.
Entre y úselo
El sistema de ComplianceShield, abierto, sin registro y sin costo
La evidencia que más pesa es la que usted puede accionar. El sistema en vivo está en /sistemas/complianceshield/sistema/. No pide correo, no pide teléfono y no abre un formulario: abre en estado de trabajo, con expedientes cargados y con la marca datos de ejemplo visible en pantalla. Se entra con la vista puesta por rol añadiendo ?rol= a la dirección, de modo que el representante encargado de cumplimiento ve lo suyo y la caja ve lo suyo.
Diez módulos en la barra lateral, y cada uno se describe por lo que produce, no por lo que contiene: el aviso en el formato oficial listo para presentar; el expediente del cliente con su beneficiario controlador identificado; la operación clasificada y medida en unidades de medida y actualización; el resultado del cotejo contra listas oficiales y de sanciones, con su fecha; la alerta con su dictamen, su responsable y su cierre documentado; el pago validado contra el límite legal de efectivo antes de recibirlo; y la carpeta de la visita de verificación reunida antes de que la visita llegue.
Fíjese en el orden de esa lista, porque es el orden de la ley y no el de un catálogo de funciones: primero identifica, después coteja, después registra y mide, y sólo al final avisa. Un producto que empieza por el cotejo de listas —porque el cotejo es lo que vende— le deja los otros cuatro pasos a usted.
Quién entra · qué le toca · qué queda registrado
| Rol | Lo que le toca en el sistema | Lo que queda registrado |
|---|---|---|
| Representante encargado de cumplimiento | El aviso del periodo, la alerta abierta y la respuesta a la autoridad | El aviso con su acuse y su fecha, y el dictamen de cada alerta con su firma |
| Responsable de admisión de clientes | El expediente de identificación completo antes de operar con alguien | Los documentos del expediente, el beneficiario controlador y la fecha en que se integró |
| Operación y caja | El umbral de efectivo y la operación que no se puede recibir así | El pago validado contra el límite legal, y el rechazo cuando lo rebasa |
| Consejo directivo y socios | La estructura societaria, el conflicto de interés y la responsabilidad que no se delega | El organigrama vigente, el acta y la declaración de conflicto |
| Recursos Humanos | El expediente del personal, su capacitación anual y su constancia | La constancia de capacitación con su fecha y su evaluación |
| Auditoría interna | El plan de auditoría, el hallazgo y la evidencia de que se corrigió | El hallazgo con su responsable, su plazo y su cierre |
| Área jurídica | El contrato, el poder y la sanción que se está peleando | El expediente del procedimiento con sus plazos |
| Dirección general | El riesgo de la organización y lo que cuesta una sanción frente a lo que cuesta prevenirla | La matriz de riesgo con su autoevaluación anual |
| La autoridad que verifica | El aviso, el expediente y la bitácora | Todo lo anterior, exportable. Si no hay evidencia, no se hizo |
Fuente: brochure de ComplianceShield, módulos de gestión y complementarios. Los expedientes del sistema en vivo son datos de ejemplo y no contienen datos personales.
Verlo no cuesta nada y no lo compromete a nada. Es la parte de esta página que no se puede falsificar.
Verificado contra la fuente oficial
La norma que está dentro, con su artículo y su fecha
Un sistema de cumplimiento que no cita artículos es un archivador con colores. Estas son las obligaciones que ComplianceShield sostiene, con su artículo y la fecha que manda, verificadas al 27 de septiembre de 2026. El hecho central del dominio es la reforma publicada en el Diario Oficial de la Federación el 16 de julio de 2025, que cambió tres cosas a la vez: subió la conservación de registros a diez años, incorporó la figura del beneficiario controlador y fijó el día 17 como plazo de presentación del aviso.
Esa fecha es el argumento más útil de esta página, y no por lo que dice de nosotros. Es la prueba de que en este dominio la norma se mueve, y de que un sistema cuyo plazo de conservación estaba escrito como «cinco años» en una tabla de configuración se quedó incumpliendo el 17 de julio de 2025 sin que nadie tocara nada.
Norma · autoridad · fecha que manda · qué obliga
| Norma o artículo | Autoridad | Fecha que manda | Qué obliga |
|---|---|---|---|
| Reforma a la Ley Federal para la Prevención e Identificación de Operaciones con Recursos de Procedencia Ilícita | Congreso de la Unión; aplica la Secretaría de Hacienda y Crédito Público con la Unidad de Inteligencia Financiera | Publicada en el Diario Oficial de la Federación el 16 de julio de 2025 | Conservación de registros por diez años, incorporación del beneficiario controlador y presentación del aviso el día 17 |
| Artículo 17 de la ley | Secretaría de Hacienda y Crédito Público | Umbrales expresados en unidades de medida y actualización, que se actualizan cada año | Define las dieciséis actividades vulnerables y el umbral a partir del cual cada una genera aviso |
| Artículo 18 de la ley, fracciones I a VI | Unidad de Inteligencia Financiera | Texto vigente tras la reforma del 16 de julio de 2025 | Identificar al cliente y al beneficiario controlador, solicitar información sobre el dueño real, custodiar la información, conservar los registros diez años, brindar facilidades para la visita y presentar los avisos |
| Artículo 20 de la ley | Secretaría de Hacienda y Crédito Público | Vigente | Designar ante la autoridad al representante encargado del cumplimiento de las obligaciones de la ley |
| Artículos 23 y 24 de la ley, y sus Reglas de Carácter General | Unidad de Inteligencia Financiera, por conducto del portal del Servicio de Administración Tributaria | A más tardar el día 17 del mes siguiente al de la operación | Presentar el aviso de cada operación que rebasa el umbral, en el formato oficial y por el medio electrónico que la autoridad señala |
| Artículo 32 de la ley | Secretaría de Hacienda y Crédito Público | Vigente | Prohíbe liquidar o pagar en efectivo determinadas operaciones por encima de su límite, expresado en unidades de medida y actualización |
| Capítulo del beneficiario controlador | Unidad de Inteligencia Financiera | Incorporado por la reforma del 16 de julio de 2025 | Identificar a la persona física que controla realmente al cliente, y conservar el soporte de esa identificación |
| Título de las visitas de verificación | Secretaría de Hacienda y Crédito Público | Vigente | Permitir la visita, entregar la información y los documentos requeridos y sostenerlos con el registro que los ampara |
| Título de sanciones administrativas | Secretaría de Hacienda y Crédito Público | Vigente | Multas expresadas en unidades de medida y actualización, además de la posible cancelación del padrón en los supuestos que la ley señala |
| Delitos previstos en la propia ley | Ministerio Público Federal | Vigente | Sanciona con pena de prisión conductas como proporcionar información o documentación falsa a la autoridad, o usar indebidamente la información reservada |
| Artículo 400 Bis del Código Penal Federal | Ministerio Público Federal | Vigente | Tipifica las operaciones con recursos de procedencia ilícita, con pena de cinco a quince años de prisión. Es el delito al que se refiere la cifra de «quince años» que circula en el material comercial del dominio: no está en la ley de actividades vulnerables |
| Registro en el padrón de actividades vulnerables | Servicio de Administración Tributaria | Antes de realizar la primera operación | Alta, actualización y baja en el padrón, con el acuse que lo acredita |
Fuente: texto vigente de la Ley Federal para la Prevención e Identificación de Operaciones con Recursos de Procedencia Ilícita y su reforma publicada en el Diario Oficial de la Federación el 16 de julio de 2025; Código Penal Federal. Verificado al 27 de septiembre de 2026.
Tres cosas que esta página no afirma, porque no son ciertas y circulan mucho en este dominio. Que exista una certificación oficial de software de prevención de lavado en México: la autoridad no certifica productos, supervisa sujetos obligados. Que el aviso presentado por un sistema traslade la responsabilidad al proveedor del sistema: el obligado es usted, en los términos del artículo 18. Y que la reforma del 16 de julio de 2025 haya dado un plazo de gracia para los expedientes anteriores: lo que cambió es el plazo de conservación, y aplica a los registros que usted tiene que poder mostrar hoy.
Quien le venda «certificación oficial» de un software de cumplimiento le está vendiendo algo que no existe. Ahí se sabe con quién está hablando.
Lo que se define con usted
Las matrices de estado, y por qué son la evidencia menos vistosa y más útil
En cumplimiento, casi todo se decide en una transición de estado: un expediente pasa de «en integración» a «completo», una alerta pasa de «abierta» a «dictaminada», un aviso pasa de «preparado» a «presentado con acuse». Quién puede mover cada una de esas palancas, con qué condición y en cuánto tiempo, es literalmente el control interno de la organización.
Y aquí va una de las declaraciones incómodas de esta página, que además se puede contar: los ciclos de vida de este sistema no están dados de alta en el motor. La página hermana de matrices de estado lo publica con el conteo exacto, consultado contra la base: los tres proyectos candidatos de este sistema tienen cero ciclos de vida registrados. No es «no se consultó» ni «pendiente de revisión»: son cero filas.
Que la base pueda hacerlo está probado en otra parte: en toda la base del motor hay 733 ciclos de vida, 5.354 estados y 6.440 transiciones, ninguno de ellos de este sistema. Y la tabla que guardaría la matriz de comportamiento de campos por estado —qué campo es visible, obligatorio o de sólo lectura en cada estado— tiene cero filas en toda la base, no sólo aquí. Ésa es la diferencia entre un dato que no se pudo consultar y uno que se define en la implantación, y por eso se publica el número en lugar de un adjetivo.
Lo que sigue, entonces, no es una transcripción del motor: es el ciclo que fija la propia ley, que es lo que el sistema en vivo hace correr hoy. Se dice de dónde sale para que nadie lo lea como si fueran filas de una tabla. Y la regla que lo gobierna sí es general: una transición sin rol autorizado no es un control, es una puerta abierta.
- Expediente de identificación: de solicitado a integrado, de integrado a completo con beneficiario controlador, y de completo a vigente o a actualización requerida.
- Cotejo contra listas: de pendiente a sin coincidencia, a coincidencia por revisar, a coincidencia descartada con su razón, o a coincidencia confirmada, que no es un estado técnico sino una decisión de la organización.
- Alerta de monitoreo: de generada a asignada, a dictaminada, y de dictaminada a cerrada o a elevada. El dictamen sin responsable no cierra.
- Operación y aviso: de registrada a clasificada, a medida en unidades de medida y actualización, a sujeta a aviso, a aviso preparado y a aviso presentado con acuse.
- Carpeta de la visita: de abierta a integrada, y de integrada a entregada con la relación de lo que se entregó y a quién.
Un sistema de cumplimiento sin matriz de estados publicada es un sistema donde nadie puede decirle quién movió qué. Lo honesto es publicar cuánto de esa matriz está en el motor hoy: cero, y con el número al lado.
El límite declarado
Lo que es obligación del sujeto obligado y ningún sistema le quita
Aquí está la frase que ningún proveedor de este dominio debería dejar de escribir, y que casi nadie escribe: el sujeto obligado es usted. El artículo 18 de la ley no le impone obligaciones a su software; se las impone a usted, persona física o moral que realiza una actividad vulnerable. Un sistema hace que cumplir sea posible, ordenado y demostrable. No cumple en su lugar, y quien le diga lo contrario le está vendiendo una tranquilidad que no puede entregar.
Conviene desglosarlo, porque la confusión entre «tengo el sistema» y «cumplo» es la que produce el expediente incompleto el día de la visita.
El software no es sujeto obligado. Usted sí. Todo lo que este sistema hace se ordena alrededor de ese hecho.
- La designación del representante encargado de cumplimiento es un acto de la organización. El sistema mantiene el nombramiento, sus funciones y sus reportes, y avisa cuando falta. Designarlo ante la autoridad y sostener su independencia es acto de la empresa.
- El dictamen de una coincidencia en listas es un juicio, no un resultado de búsqueda. El sistema entrega el cotejo con su fecha, su grado de coincidencia y el soporte; decidir si es la misma persona, no operar y avisar a la autoridad es del sujeto obligado, y queda firmado por quien lo decide.
- La identificación del beneficiario controlador termina en una pregunta que se le hace al cliente. El sistema estructura el requerimiento, guarda la respuesta y marca lo que falta. Preguntar, insistir y negarse a operar cuando no hay respuesta es de la empresa.
- El aviso lo presenta quien tiene la firma. El sistema lo prepara en el formato oficial, lo valida contra los umbrales y guarda el acuse. La presentación se hace con las credenciales del sujeto obligado, porque son sus credenciales.
- La capacitación anual la recibe una persona. El sistema programa, evalúa y emite la constancia. Que el personal asista y entienda es responsabilidad de la organización, y en una visita se comprueba con la constancia y con la entrevista.
- La conservación tiene plazo de diez años y dueño. El sistema retiene, clasifica y localiza. La política de retención, su respaldo y su continuidad si usted cambia de proveedor los fija la empresa, y conviene fijarlos por escrito antes de firmar, no después.
- La autoevaluación de riesgos es una decisión de negocio. El sistema calcula, compara y documenta. Aceptar, mitigar o rechazar un riesgo —y rechazar un cliente— es de quien responde por la empresa.
Un sistema que le promete inmunidad le está preparando la peor conversación de su vida con la autoridad.
Medido el 27 de septiembre de 2026
Lo que el mercado de este dominio no publica, y se puede contar
La última pieza de evidencia no es sobre nosotros: es sobre la categoría, y se obtuvo mirando sitios públicos de dieciséis proveedores del dominio el 27 de septiembre de 2026. No se nombra a ninguno, porque el hecho no es sobre la calidad de nadie: es sobre lo que la categoría decide no decirle antes de que usted pida una cotización.
Ninguno de los dieciséis publica plazo de implementación. Ninguno. No es un dato que falte en un sitio: es que la categoría no lo publica. Y de esos dieciséis, uno solo publica una cifra de entrada verificable; los otros quince remiten a contacto comercial.
Del lado de las suites globales de gobierno, riesgo y cumplimiento, el piso está documentado por análisis de precios de terceros entre veintitrés mil ochocientos y cien mil dólares al año, con techos que llegan al millón según módulos y número de usuarios. Para una inmobiliaria, una joyería, una agencia de autos, una notaría o un despacho —que son exactamente los sujetos obligados de la lista del artículo 17— esa cifra no es un presupuesto: es una descalificación previa.
Qué publica la categoría · cuántos de dieciséis
| Lo que un comprador necesita antes de cotizar | Cuántos lo publican | Qué significa para usted |
|---|---|---|
| Plazo de implementación | 0 de 16 | El plazo se negocia después de firmar, cuando ya no tiene alternativa |
| Tarifario verificable en su propio sitio | 1 de 16 | El precio depende de cuánto parezca que puede pagar |
| Costo por consulta a listas o por usuario, desglosado | 0 de 16 | El costo crece con su operación y no se puede presupuestar |
| Cita de la norma mexicana con artículo | muy pocos, y ninguno global | La obligación se resuelve con desarrollo a medida, que se cotiza aparte |
| Generación del aviso en el formato oficial por el portal de la autoridad | ningún proveedor global consultado lo documenta | Le venden el cotejo de listas y le queda el aviso |
| Cómputo de la acumulación de operaciones en periodos de seis meses | ningún proveedor global consultado lo documenta | El fraccionamiento lo suma alguien a mano, o no se suma |
| Caso documentado con resultado ante la autoridad | 0 de 16 | Las cifras de clientes son autodeclaradas y sin auditoría externa |
Fuente: revisión de sitios públicos de dieciséis proveedores del dominio de prevención de lavado y gobierno del cumplimiento, 27 de septiembre de 2026; rangos de precio de análisis de precios de terceros, 2025 y 2026. No se nombra a ninguno: el dato es de categoría.
Cuando toda una categoría calla el mismo dato, el dato no es el problema: el modelo de contratación lo es.
Preguntas frecuentes
¿ComplianceShield está generado por el motor de la casa?
No, y se dice aquí. De los sistemas de la casa, el que está dado de alta y generado en la base del motor es el de agroindustria. De ComplianceShield lo que existe es el sistema en vivo, el brochure de cinco páginas y el despliegue. Las cifras del motor se publican como cifras del motor y no como cifras de este sistema.
¿El sistema en vivo tiene datos reales de algún cliente?
No. Los expedientes, folios y referencias son datos de ejemplo y llevan esa marca en pantalla. No hay nombres, documentos de identidad ni registros fiscales de ninguna persona. Lo real es el comportamiento: los estados, los roles, las validaciones y el expediente que se arma.
¿Por qué no hay casos de cliente con nombre?
Porque en este dominio el nombre del sujeto obligado dice algo sobre su exposición regulatoria, y publicarlo sin autorización escrita es una falta que no compensa el argumento. Si necesita una referencia con nombre para decidir, se pide y se gestiona por escrito.
¿Los agentes de inteligencia artificial funcionan o no?
Los del sistema están descritos en su página de inteligencia artificial, con su límite declarado. Aparte de eso, en el disco de la plataforma hay treinta carpetas de agente en Python que no están integradas al motor: eso está en la lista de lo construido y no conectado, con su razón y su conteo.
¿Dónde están las matrices de estado?
En la página de matrices de estado de este mismo sistema, con el conteo exacto consultado contra la base del motor. La respuesta corta e incómoda es que los tres proyectos candidatos de este sistema tienen cero ciclos de vida registrados, mientras que en toda la base hay 733 ciclos, 5.354 estados y 6.440 transiciones. Esta página no repite el resto de esas cifras a propósito, para que no haya dos versiones del mismo dato.
¿Qué pasa si encuentro un dato mal citado en esta página?
Escriba a sales@spartane.ai con el renglón y la corrección. Se corrige con la corrección a la vista y con la fecha del cambio. La firma al pie dice quién responde por esta página.
Referencias
- Cámara de Diputados · Ley Federal para la Prevención e Identificación de Operaciones con Recursos de Procedencia Ilícita, texto vigente. Consultada el 27 de septiembre de 2026. ↗
- Diario Oficial de la Federación · Decreto de reforma a la Ley Federal para la Prevención e Identificación de Operaciones con Recursos de Procedencia Ilícita, publicado el 16 de julio de 2025. ↗
- Cámara de Diputados · Código Penal Federal, artículo 400 Bis, operaciones con recursos de procedencia ilícita. ↗
- Secretaría de Hacienda y Crédito Público · Portal de prevención de lavado de dinero: padrón de actividades vulnerables, formatos oficiales y presentación de avisos. ↗
- Instituto Nacional de Estadística y Geografía · Unidad de Medida y Actualización, valores vigentes por año. ↗
- SPARTANE · auditoría de código de la plataforma que genera estos sistemas, conteo en disco del 27 de septiembre de 2026. Documento interno; las citas archivo:línea se muestran en sesión a solicitud.
- SPARTANE · revisión de sitios públicos de dieciséis proveedores del dominio de prevención de lavado y gobierno del cumplimiento, 27 de septiembre de 2026. Documento interno; no se publican nombres.
- ComplianceShield · brochure de cumplimiento organizacional, cinco páginas: módulos, cobertura de la ley artículo por artículo y modelos de inversión. ↗
El modelo
Primero ve su sistema funcionando, sin costo y sin compromiso. Después decide si lo compra o lo renta.
No es un demo: es ComplianceShield con sus procesos, sus áreas y su operación dentro. Entra, lo recorre y lo usa. Verlo no cuesta nada y no lo compromete a nada. Cuando decida, cobramos por resultados, no por entregables.